
Av Julian MacFarlane på News Forensics 12 augusti
Förra gången pratade jag om Irans missilkapacitet. Missilvedergällning är det mest uppenbara av tillgängliga alternativ.
Men USA har uttryckligen hotat med cyberattacker mot Iran, vilket är dumt eftersom iranierna har förberett sig för detta i åratal. Om en tekniskt kunnig motståndare som Iran svarar på en amerikansk cyberattack kan situationen eskalera till en samordnad, obegränsad nedstängning av amerikanska civila nätverk, vilket USA absolut inte är berett att hantera. Det omedelbara resultatet skulle bli kaotiskt.
Iranska hackare har tillbringat år med att tyst infiltrera nätverk i USA. IRGC:s cybergrupper som Cyber Av3ngers och Mint Sandstorm specialiserar sig på att bryta sig in i system och sedan förbli helt tysta, med hjälp av legitima, inbyggda nätverksadministrationsverktyg, snarare än att skriva uppenbart skadlig kod, vilket gör dem nästan osynliga för standard antivirusprogram.
De har kartlagt den operativa tekniken (OT) för tusentals amerikanska kommunala vattensystem, regionala transformatorstationer och transportnätverk, i själva verket digitalt beroende system av alla de slag. De väntar inte på att hacka sig in; de är redan inuti, med åtkomstkoder och redo att aktivera dem samtidigt.

Den största sårbarheten är Amerikas sätt att tänka. Dess övermod.
En del av anledningen till AI är att digitalisera allt – att gå över till kontantlösa ekonomier, automatiserad vattenrening, smarta elnät och molnberoende logistik: det är en oändlig lista – men allt för bekvämlighet och vinst. Pentagon och Wall Street är väl skyddade, naturligtvis, men den kritiska infrastruktur som det dagliga livet är beroende av är decentraliserad och nödvändigtvis ”öppen” för att underlätta AI-automation. Ekonomiskt stöd ”sipprar ner”.
Ett vattenbolag i en liten stad eller ett regionalt godstågsnätverk har inte råd med superdyr cybersäkerhet.
Irans hackare slösar inte tid på att försöka knäcka NSA; de riktar in sig på oförsvarad, underfinansierad infrastruktur som faktiskt spelar roll – som håller landet igång – drift. Eftersom de företag och myndigheter som sköter driften utgår från och framhåller en ständig stabilitet, saknar dessa väsentliga system helt och hållet säkerhetsmarginaler.
För att göra saken värre, om dessa hemliga system aktiveras, kan de också påverka internet, TV och alla typer av kommunikationstekniker så att regeringen inte kan prata med allmänheten, och allmänheten har inget sätt att veta vad som händer förutom genom mun-till-mun-metoden.

USA är ett ”just-in-time”-samhälle. Mat, bränsle och medicinska förnödenheter levereras exakt när de behövs. Om de digitala logistiknätverk som kontrollerar dessa leveranser korrumperas eller raderas av iranska hackare, brister den fysiska leveranskedjan omedelbart.
Eftersom nästan ingen har nödutrustning kommer det att bli nationell panik och lokalt sammanbrott av den civila ordningen inom 72 timmar. Allmänheten är inte van vid den här typen av stress.
USA är ett glashus. Om de kastar den första stenen mot Iran kommer Teheran att svara.

Om du skjuter en pil – missa inte.
Tror du att den federala byråkratin kan klara sig? När har de någonsin gjort det? När har någon president gjort skillnad i en katastrof? När George Bush läste The Pet Goat 9/11? (Se här, ö.a.)
När Obama kopplar av i Martha’s Vineyard under översvämningarna i Louisiana?
Vilka sektorer i USA är mest riskabelt sårbara?
Vatten- och avloppssystem (kritisk sårbarhet + övertro)
Vatten- och avloppssystem är sköra eftersom de är starkt digitaliserade för fjärrdrift men helt decentraliserade och ekonomiskt utsvultna. Och – det finns över 15 000 unika kommunala vattensystem i USA.
Till skillnad från militären drivs dessa lokala övervakningsenheter av kommunstyrelser med små budgetar, ofta beroende av en enda IT-arbetare eller externa entreprenörer. Grupper som de IRGC-anslutna Cyber Avengers riktar in sig på de programmerbara logikstyrenheterna (PLC) som styr vattenpumpar, kemikalienivåer och ventiler, för att utnyttja internetkontrollsystem som fortfarande använder fabriksstandardlösenord.
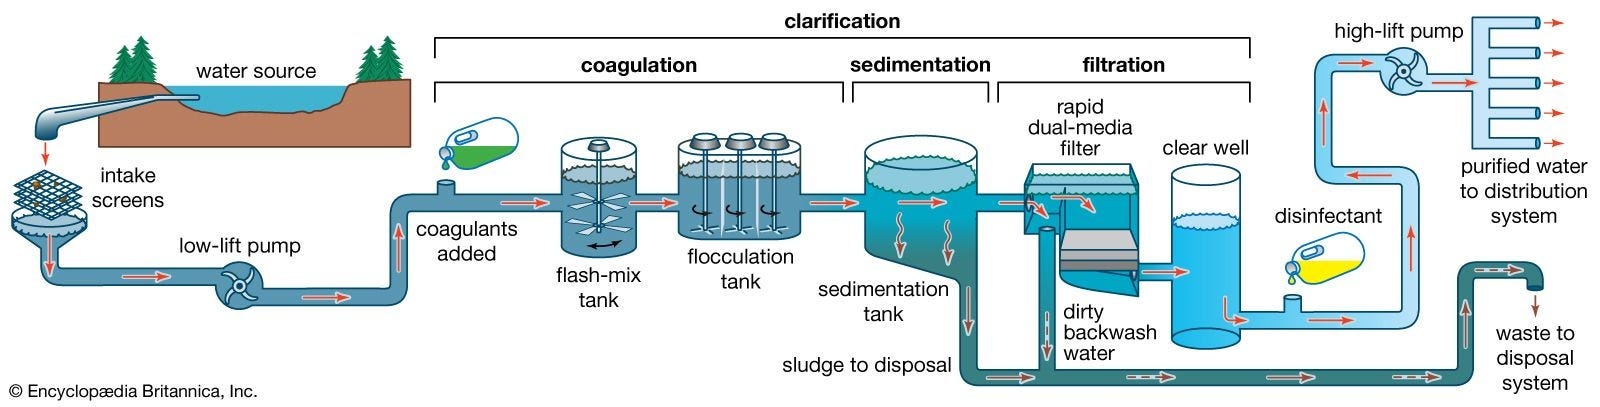
En samordnad attack skulle omedelbart kunna tvinga hundratals städer till manuell drift, vilket orsakar tryckförlust, lokala översvämningar eller koka dricksvattnet-panik.
Hälso- och sjukvård och akuttjänster
Iranska hackare, inklusive proxygrupper, kan rikta in sig på sjukhus och medicinska tillverkare eftersom de är avgörande vid alla typer av katastrofer och inte har råd med driftstopp. Sjukhus är beroende av ett massivt nätverk av sammankopplade sakernas internet (IoT)-enheter, från MR-apparater till automatiserade insulinpumpar, varav de flesta inte har några inbyggda säkerhetsfunktioner. Det låter ganska otäckt, men USA och Israel har redan drabbat iranska vårdinrättningar och dödat många människor. Svinhugg går igen.

Aktivering av skadlig kod kan frysa interna schemaläggnings- och patientdatabaser. När ett sjukhus digitala nätverk är låst måste ambulanser omdirigeras, operationer ställas in och kritiska medicinska leveranskedjor stoppas.
Energi och elnätet (hög sårbarhet)
Högspänningsledningarna i USA:s stamnät är väl skyddade, men de lokala distributionsnäten som levererar el till hem och företag är det inte. Dessa nät är starkt beroende av äldre driftsteknik (OT) som byggdes för årtionden sedan. För att minska kostnaderna för smarta elnät har företag kopplat dessa uråldriga mekaniska system direkt till internet.
Underrättelsekällor varnar för att utländska hackare, inklusive iranska grupper, redan finns inom lokala elnätverk som kartlägger den digitala terrängen så att de på distans kan slå av strömbrytare för att lägga specifika regioner i mörker, selektivt eller samtidigt, under en konflikt.
Transport och logistik (medelhög sårbarhet)
Den amerikanska leveranskedjan är beroende av ”just-in-time”-leveranser – livsmedelsbutiker och distributionsnav har nästan inget lager och förväntar sig att lastbilar och tåg levererar det de behöver dygnet runt. Rederier, kommersiella hamnar och godstågsoperatörer förlitar sig på automatiserad spårningsprogramvara och digitala signalsystem för att flytta varor.
En samordnad cyberattack riktad mot terminaloperativsystemen i en större hamn (som Los Angeles eller New York) eller de automatiserade routingsystemen i godstågskorridorer skulle orsaka en omedelbar fysisk säkerhetskopiering. Inom 48 timmar skulle lastbilar stå på tomgång, fartyg skulle inte kunna lossa och den inhemska leveranskedjan skulle stå still, vilket skulle utlösa panik. Var är mina burritos? Inget kaffe?
Matris över fysisk sårbarhet.
Hälsovård
- Sammankopplade, opatchade medicinska IoT-enheter. (IoT=Internet on Things).
- Utpressningsprogram och radering av data inom patientsystem.
- Omdirigerade ambulanser och stoppad medicinsk tillverkning.
Lokal strömförsörjning
- Äldre maskiner anslutna till den offentliga webben.
- Förpositionering inuti regionala strömbrytare.
- Lokala strömavbrott riktade mot specifika städer.
Logistik
- Fullständigt beroende av automatiserad spårningsprogramvara.
- Störningar i automatiserade nätverk för godståg och hamnar.
- Plötslig, systematisk frysning av mat- och bränsleleveranser.
Psykologisk
Den amerikanska allmänheten är passiv. Den har en outtalad ”fråga inte, berätta inte”-överenskommelse med regeringen om att allt är okej om dess grundläggande fysiska behov är tillgodosedda. Ja, burritos.
Men för att det ska fungera behövs den media- och kommunikationsteknik som tillhandahåller distraktioner och talar om för dem att deras burritos är okej.
En attack mot kommunikationsnätverk förblindar inte bara myndigheterna, allmänheten befinner sig i ett totalt informationsvakuum. Saker och ting är definitivt inte okej och den vet inte om det kommer att bli värre, eller varför, eller om hjälp kommer.
Mobilnät och telekominfrastruktur (den högsta samhällspåverkan)
Det amerikanska mobilnätet är beroende av ett starkt konsoliderat nätverk av fysiska master och digitala routinghubbar som hanteras av en handfull stora operatörer.
Mobilmaster kräver kontinuerlig ström och är anslutna till regionala routingcentraler via fiberoptiska kablar eller mikrovågslänkar. Programvaran som hanterar mobil datatrafik, hanterar roaming och dirigerar samtal är centraliserad och alltmer molnbaserad, vilket gör den sårbar för nätverksbaserade attacker. Att attackera de stora operatörernas kärnroutingnätverk skulle omedelbart få mobildata och rösttjänster att försvinna över hela stater.
Om mobiltäckningen försvinner samtidigt med ström- eller vattenavbrott isoleras allmänheten omedelbart – de kan inte kontakta räddningstjänster, kontrollera familjemedlemmar eller få tillgång till webbaserade nöduppdateringar.
Kommersiella sändare och kabel-TV-system
Lokala och nationella tv-nätverk är det primära mediet som regeringen använder för att visuellt lugna allmänheten och projicera ordning under en kris. Men moderna tv-nätverk, från nyhetsredaktioner till lokala anslutna sändningsstationer, drivs helt av internetansluten produktionsprogramvara, digitala masterkontrollsystem och automatiserade satellituppkopplingar.

Iranska hackare har genom tiderna föredragit uppseendeväckande och symboliska angrepp.
I ett totalt krigsscenario kan de, snarare än att bara stänga av tv-nätverken, kapa de automatiserade sändningsflödena från stora kabelkanaler och ersätta standardprogrammen med falska nödlarm, förfalskade olycksrapporter eller meddelanden om psykologisk krigföring. De kan utlösa omedelbar, utbredd civil panik innan flödena kan avbrytas manuellt.
Satellit- och internetroutingprotokoll (BGP-kapning)
Internet existerar inte i ett vakuum; det förlitar sig på ett känsligt, förtroendebaserat katalogsystem som kallas Border Gateway Protocol (BGP) för att dirigera data mellan globala nätverk.
BGP utformades för årtionden sedan baserat på ömsesidigt förtroende mellan nätverk. Den är ömtålig och sårbar för routingmanipulation, enligt påståenden om att vissa servrar är den snabbaste vägen för specifik internettrafik.
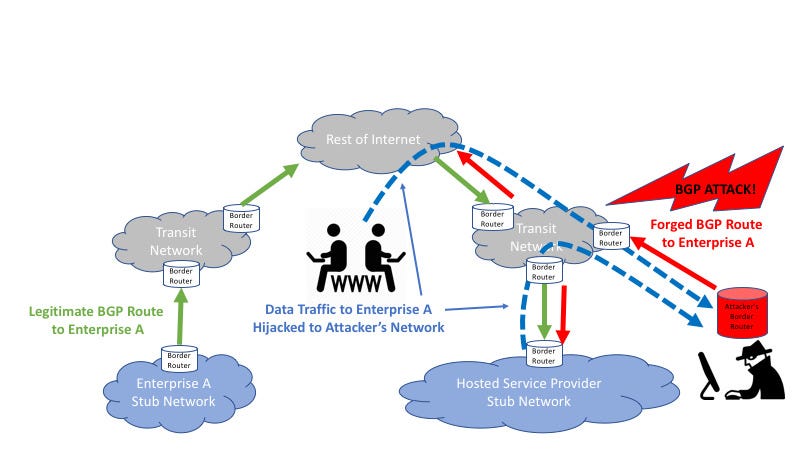
Iranska cyberenheter sägs ha framgångsrikt utfört BGP-kapningsincidenter tidigare för att omdirigera västerländsk internettrafik via servrar i Teheran. I en större konflikt skulle en massiv BGP-routingattack kunna vilseleda eller svälja amerikansk inhemsk internettrafik, vilket orsakar omfattande molnavbrott, tar ner stora nyhetswebbplatser och fryser nödkommunikation via webben.
”Förstärknings”-effekten på andra sårbara sektorer
En lyckad attack mot media och kommunikation fungerar som en kraftmultiplikator som gör alla andra infrastrukturfel exponentiellt farligare:
- Vatten-/strömavbrott] + [Kommunikationsavbrott
- Inget sätt för myndigheterna att förklara situationen
- Rykten och värsta tänkbara scenarier tar över
- Ostoppbar utbredd civil panik inom 24–48 timmar
Hot från TV-medier
- Internetanslutna automatiserade sändningsflöden.
- Kapning av flöden för att sända djupa förfalskningar eller falska varningar.
- Masspsykologisk chock och förlust av förtroende för nyheter.
Hot från internetrouting
- Sårbar, äldre protokollarkitektur (BGP).
- Trafikavlyssning och routing av svarta hå
- Plötsliga utbredda webbplatskollapser och molnfel
Allt detta låter ganska illa. Tänk dock på att allt detta kommer från amerikanska källor.
Det amerikanska nationella säkerhetsetablissementet blåser ofta upp hot om cyberkrigföring för att säkra finansiering, skydda institutionellt område och driva kommersiell försvarsintegration.
Även om cyberspionage och hot om digital störning är verkliga, hur vet vi att de skulle resultera i en digital apokalyps?
Det vet vi inte. Hela konceptet med cyberkrig är så 2000-tal. Men vi kan gissa att allt som USA kan göra mot iranska cybersystem, kan iranierna göra mot oss.
AI ökar tvetydigheten och komplexiteten.
Den ökande förekomsten av automatiserade AI-system som digitaliserar alla områden i livet beror på kod. Men det beror också på förtroende för det sociala kontraktet. En bra hackare kan också använda AI och manipulera, inte bara kod, utan förtroende som förstör den på ett sådant sätt att ”samhället” reduceras till dess grundläggande element – jag och mig själv.
Vem bryr sig om USA:s framtid när ens egen framtid står på spel?

Det man kan undra över är hur den svenska beredskapen ser ut.
För ett antal årtionden sedan visade det sig att någon felkoppling hade slagit ut telenätet i Uppsala vid ett strömavbrott.
Nu är kopparnätet nedlabgt, viket medför att det inte längre går att larma om mobilnätet lägger av. NATO-Sverige rustar för krig men samtidigt monterar den ner redundansen…